Paramètres globaux pour le profil de batterie L4xNAT #
Le profil de batterie de serveurs L4xNAT crée des batteries de serveurs LSLB qui fonctionnent au niveau de la couche 4 avec des performances exceptionnelles, offrant davantage de connexions simultanées par rapport aux cœurs d'équilibrage de charge au niveau de la couche 7. Les performances améliorées au niveau de la couche 4 compensent les capacités avancées de gestion de contenu d'un profil de batterie de couche 7.
Contrairement aux profils de ferme de couche 7 qui ne prennent en charge que les ports 80 et 443, le profil de ferme L4xNAT utilise plusieurs ports, y compris des plages de ports.
Cette section fournit une explication détaillée des commandes requises pour configurer un profil de ferme L4xNAT. Nous vous recommandons fortement d'utiliser Farmguardian en conjonction avec ce profil pour surveiller l'état de chaque backend configuré sur la ferme, car ce profil n'inclut aucune fonctionnalité de vérification de l'état intégrée.
Notez l' indicateur d'état et la section Actions en haut à droite. Les actions disponibles dans cette section vous permettent d'effectuer des opérations telles que le redémarrage , le démarrage ou l'arrêt de la ferme.

Voici les indicateurs de couleur de statut et leur signification :
- Vert: Veux dire UP. La batterie de serveurs est en cours d'exécution et tous les backends sont UP ou la redirection est configurée.
- Rouge: Veux dire BAS. La ferme s'est arrêtée.
- Noir: Veux dire CRITIQUE. La ferme est UP mais aucun backend n'est disponible, ou tous les backends sont en mode maintenance.
- Bleu: Veux dire PROBLÈME. La batterie de serveurs est en cours d'exécution mais au moins un backend est en panne.
- Orange: Veux dire Entretien. La batterie de serveurs est en cours d'exécution mais au moins un serveur principal est en mode maintenance.
Ces codes couleur sont identiques dans toute l'interface utilisateur graphique. Vous trouverez une explication détaillée de ces codes couleur dans la section LSLB Farms.
Configuration de base #
Ce sont les paramètres du profil L4xNAT.
Nom . Étiquette permettant d'identifier facilement un service de la ferme. Pour modifier cette valeur, vous devez d'abord arrêter la ferme. Assurez-vous que le nouveau nom de la ferme n'est pas déjà utilisé, sinon un message d'erreur s'affichera.
Adresse IP virtuelle et port . Ces paramètres spécifient l'adresse et le port sur lesquels la batterie de serveurs écoutera en interne. Si vous souhaitez modifier ces champs, assurez-vous que l'adresse IP virtuelle et le port virtuel ne sont pas déjà utilisés par une autre batterie de serveurs. Une fois les modifications effectuées, enregistrez-les ; le service de la batterie de serveurs redémarrera automatiquement.
Pour sélectionner un seul port ou une plage de ports virtuels dans le profil de ferme L4xNAT, un Type de protocole est obligatoire. Si le protocole est réglé sur TOUTES, la ferme écoutera sur tous les ports de l'adresse IP virtuelle. Le port virtuel ne sera pas modifiable et sera défini avec un astérisque (*).
Une fois que TCP, UDP ou tout autre protocole est sélectionné, utilisez-le pour spécifier un port, plusieurs ports ou des plages de ports.
Configuration avancée #
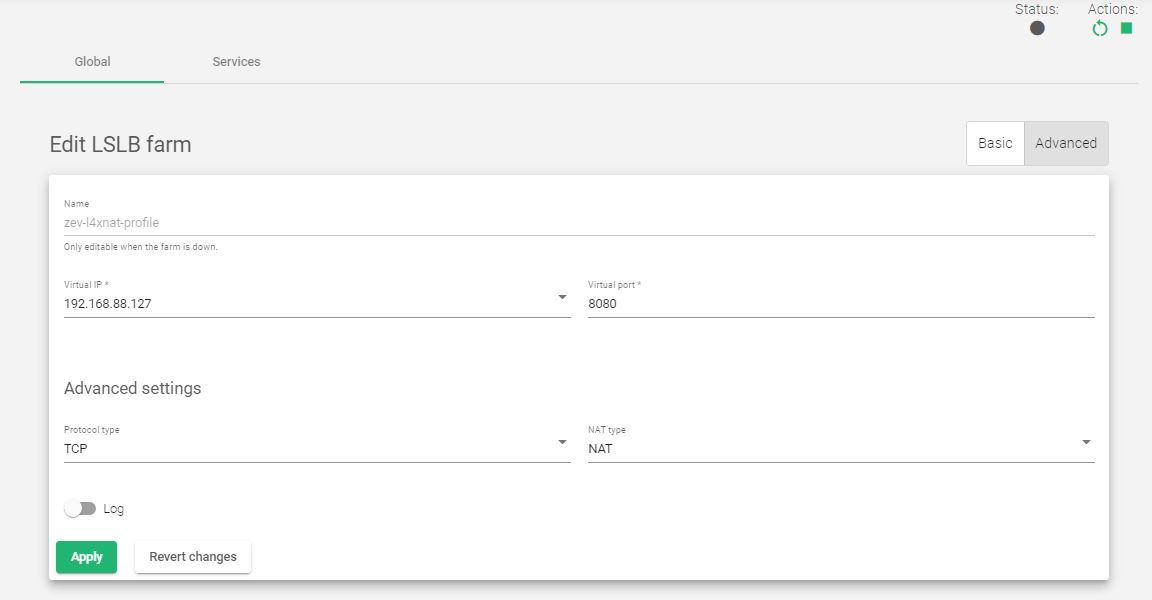
Type de protocole. Ce champ répertorie tous les protocoles pris en charge sur l'équilibreur de charge. Par défaut, la ferme utilise le TCP protocole.
- TOUTES. La ferme écoutera les connexions entrantes vers l'adresse IP virtuelle et le(s) port(s) actuel(s) sur tous les protocoles. Si vous avez sélectionné cette option, le port virtuel passera au « * » par défaut et vous ne le modifierez pas. Ainsi, la ferme écoutera à travers tous les ports.
- TCP. L'activation de cette option permet à la batterie de serveurs d'écouter les connexions TCP entrantes vers l'adresse IP virtuelle et le(s) port(s) actuel(s).
- UDP. L'activation de cette option permet à la batterie de serveurs d'écouter les connexions UDP entrantes vers l'adresse IP virtuelle et le(s) port(s) actuel(s).
- SCTP. L'activation de cette option permet à la batterie de serveurs d'écouter les connexions SCTP entrantes vers l'adresse IP virtuelle actuelle.
- SIP. L'activation de cette option permet à la ferme d'écouter les paquets UDP entrants vers l'adresse IP virtuelle et le port par défaut, 5060. La ferme analysera ensuite les en-têtes SIP de chaque paquet pour qu'il soit correctement distribué aux backends.
- Ftp. L'activation de cette option permet à la ferme d'écouter les connexions TCP entrantes vers l'adresse IP virtuelle actuelle et le port par défaut, 21. La ferme analysera ensuite les en-têtes FTP de chaque paquet pour qu'il soit correctement distribué aux backends. Deux modes sont pris en charge : le mode Actif et le mode Passif.
- TFTP. L'activation de cette option permet à la ferme d'écouter les paquets UDP entrants vers l'adresse IP virtuelle actuelle et le port par défaut, 69. La ferme analysera ensuite les en-têtes TFTP de chaque paquet pour être correctement distribués aux backends.
- PPTP. L'activation de cette option permet à la batterie de serveurs d'écouter les connexions TCP entrantes vers l'adresse IP et le port virtuels actuels. La ferme analysera ensuite les en-têtes PPTP de chaque paquet pour être correctement distribué aux backends.
- SNMP. L'activation de cette option permet à la batterie de serveurs d'écouter les paquets UDP entrants vers l'adresse IP et le port virtuels actuels. La ferme analysera ensuite les en-têtes SNMP de chaque paquet pour être correctement distribué aux backends.
Type de NAT . La fonctionnalité de type de NAT au sein de l'appliance régit toutes les opérations de couche 4. Le choix de l'option appropriée pour votre infrastructure dépendra de l'architecture réseau spécifique définie dans votre environnement.
- NAT. Le mode NAT ou SNAT (NAT source) utilise l'adresse IP virtuelle de la ferme comme adresse IP source pour se connecter aux serveurs principaux. Par conséquent, les serveurs principaux ne doivent pas connaître l'adresse IP source d'origine d'un client Web sur TCP, UDP ou tout autre protocole de couche 4. De cette façon, le backend répond à l'équilibreur de charge, puis l'équilibreur de charge répondra au client. Cette topologie permet le déploiement d'un équilibreur de charge à un bras (équilibrage de charge avec 1 interface réseau).

- DNAT. En mode DNAT (Destination NAT), nous utiliserons l'adresse IP du client pour nous connecter à un serveur backend. En conséquence, le backend répondra directement à l'adresse IP du client. Dans ce cas, l'adresse IP de l'équilibreur de charge doit être configurée en tant que passerelle par défaut du backend, séparant efficacement le réseau backend du réseau de service client. Cette topologie établit la transparence entre les clients et les backends.

- DSR. En mode DSR, le client se connecte à l'adresse IP virtuelle (VIP) de l'équilibreur de charge. L'équilibreur de charge modifie ensuite l'adresse MAC de destination en la remplaçant par celle d'un serveur principal sans modifier aucune adresse IP. Cependant, tous les serveurs principaux doivent se trouver sur le même réseau que l'équilibreur de charge. Lorsqu'un serveur principal reçoit et traite la demande, il répond directement au client, en contournant l'équilibreur de charge.
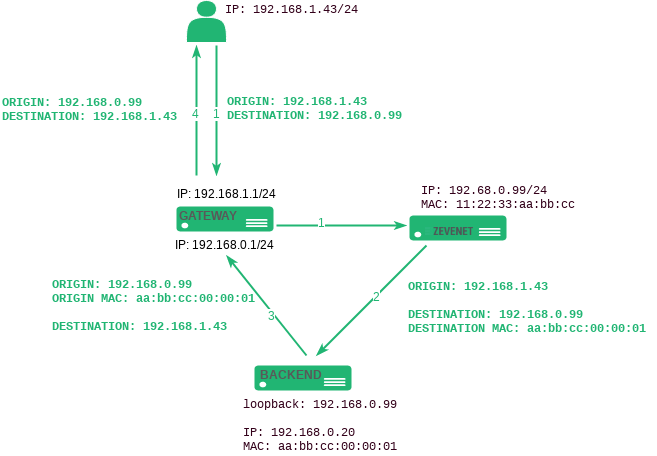
Exigences pour DSR:
- Le VIP et backends doit être dans le même réseau
- Le Port virtuel et le back-end Ports doit être le même
- Il faut configurer les interfaces de bouclage des backends avec le même Votre adresse IP car VIP configuré dans l'équilibreur de charge et désactiver ARP dans cette interface
Backends Linux
# ifconfig lo:0 192.168.0.99 masque de réseau 255.255.255.255 -arp up
Désactivation des réponses ARP non valides dans le backend.
# echo 1 > /proc/sys/net/ipv4/conf/all/arp_ignore # echo 2 > /proc/sys/net/ipv4/conf/all/arp_announce
Moteurs Windows
- Commencer->Paramètres->Panneau de configuration->Connexions réseau et accès à distance.
- Faites un clic droit sur votre adaptateur réseau et cliquez sur Propriétés
- Plus que Protocole Internet doit être sélectionné (supprimez la sélection de « Client pour les réseaux MS » et « Partage de fichiers et d'imprimantes »)
- Propriétés TCP/IP->entrez l'adresse IP du VIP dans la ferme Reliianoid ADC. La passerelle par défaut n'est pas obligatoire et le masque est 255.255.255.255
- Définissez Interface Metric sur 254. Cette configuration est requise pour arrêter de répondre à toute réponse ARP au VIP
- Presse OK et enregistrez les modifications.
Tout d’abord, configurez le modèle de sécurité hôte fort pour permettre la réception du trafic de Reliianoid ADC sur l’interface NIC. De plus, autorisez Reliianoid ADC à envoyer et recevoir du trafic via l’interface NIC par défaut. Ouvrez l'invite de commande en tant qu'administrateur et exécutez les trois commandes fournies.
interface netsh ipv4 définir l'interface NIC lowhostreceive = activé interface netsh ipv4 définir le bouclage de l'interface lowhostreceive = activé interface netsh ipv4 définir le bouclage de l'interface lowhostsend = activé
Remarque : Modifiez les noms d’interface NIC et loopback pour qu’ils correspondent aux noms d’interface par défaut de votre ordinateur Windows.
DNAT sans état . Avec le DNAT sans état, l'équilibreur de charge modifie l'adresse de destination pour correspondre à l'adresse du serveur dorsal et la transmet sans conserver les détails de connexion. Cette approche réduit la charge système car elle est mise en œuvre en amont du flux de données. Elle est particulièrement adaptée aux protocoles de couche 4 à fort trafic et aux protocoles qui ne sont pas axés sur le maintien des connexions ou des flux, comme RTP ou SYSLOG en mode UDP.
Journaux . Pour enregistrer les détails des connexions reçues sur la ferme, activez la commande « Journaliser » . Cette option est recommandée uniquement à des fins de débogage ou de surveillance, car elle ralentit le trafic géré par l'équilibreur de charge.
Paramètres des services #
Le service créé dans la couche L4 fournit les options de configuration suivantes pour gérer les chemins de données et les comportements de connexion.
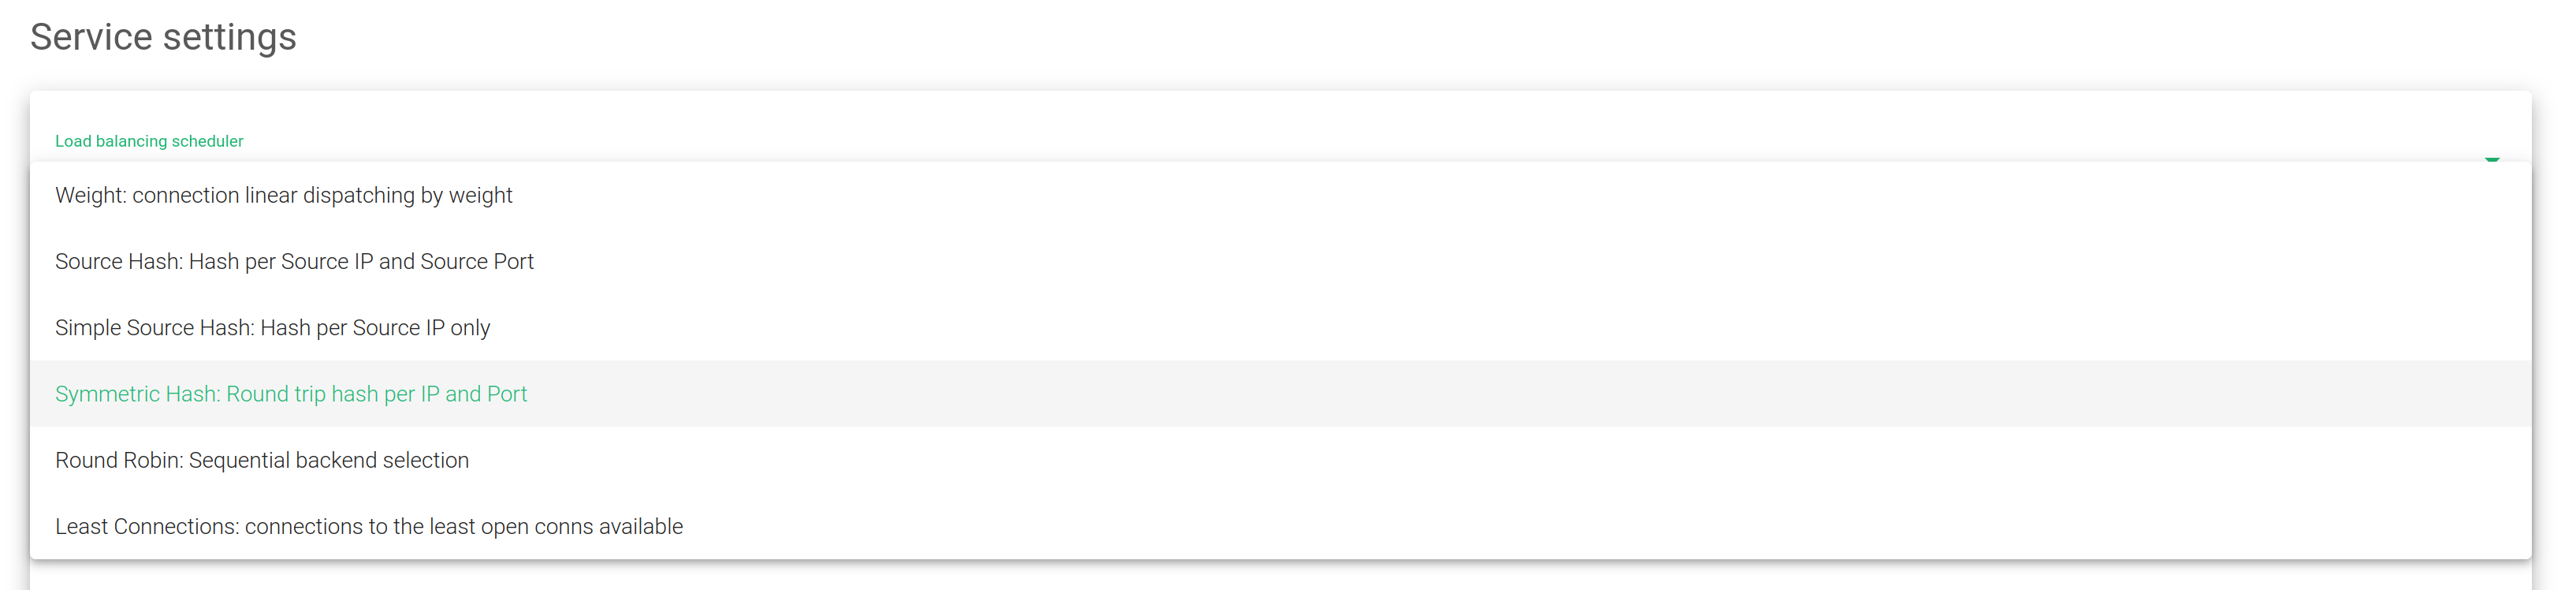
Planificateur d'équilibrage de charge . Ce champ spécifie l'algorithme d'équilibrage de charge à utiliser pour déterminer le serveur principal. Par défaut, l'algorithme d'équilibrage de charge est le suivant : répartition linéaire des connexions par pondération.
- Poids: connexion linéaire en fonction du poids. Équilibre les connexions en fonction de la valeur de poids attribuée à chaque backend. Les requêtes sont livrées à l'aide d'un algorithme probabiliste utilisant le poids défini.
- Hachage source: hachage par IP source et port source. Équilibre les paquets qui correspondent à la même adresse IP source et au même port vers le même backend à l'aide d'un planificateur de hachage.
- Hachage source simple: hachage par adresse IP source uniquement. Équilibre les paquets qui correspondent à la même adresse IP source vers le même backend à l'aide d'un planificateur de hachage.
- Symmetric Hash: hachage aller-retour par IP et par port. Équilibre les paquets qui correspondent à la même adresse IP et au même port source, ainsi qu'à l'adresse IP et au port de destination. Ainsi, il pourrait hacher une connexion dans les deux sens (pendant le trafic entrant et sortant).
- Round Robin: sélection séquentielle du backend. Il équilibre chaque connexion entrante vers un backend, en commutant séquentiellement entre les backends.
- Moins de connexions: toujours la connexion au serveur le moins connecté. Sélectionne le backend avec le moins de connexions actives pour s'assurer que la charge de trafic des requêtes actives est équilibrée avec la charge de trafic du serveur réel disponible le plus connecté.
Persistence #
Sélectionnez la persistance . Ce champ détermine si la persistance doit être utilisée dans la batterie de serveurs configurée. Par défaut, aucune persistance n'est utilisée.
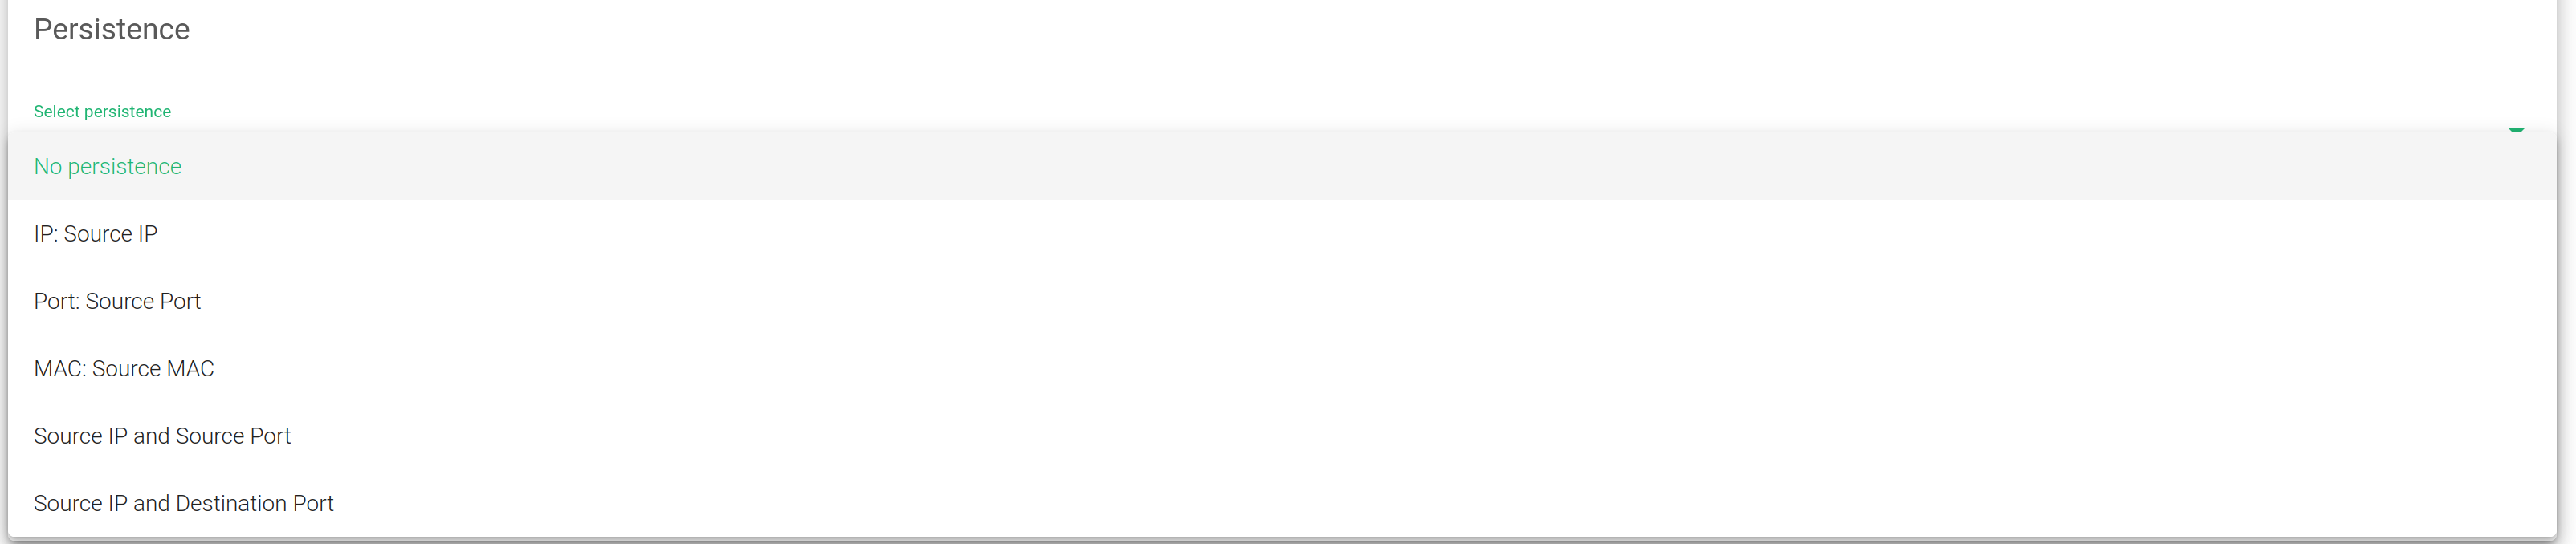
- Pas de persistance. La ferme n'utilisera aucune persistance entre le client et le backend.
- IP: IP source. Avec cette option, la ferme attribuera le même backend pour chaque connexion entrante en fonction de la source Votre adresse IP seulement.
- Port: Port source. Avec cette option, la ferme attribuera le même backend pour chaque connexion entrante en fonction du port source seulement.
- MAC: MAC source. Avec cette option, la ferme attribuera le même backend pour chaque connexion entrante en fonction de la couche de liaison Adresse MAC du paquet.
- Source IP et port source. Avec cette option, la ferme attribuera le même backend pour chaque connexion entrante en fonction des deux, IP source et port source.
- IP source et port de destination. Avec cette option, la ferme attribuera le même backend pour chaque connexion entrante en fonction des deux, IP source et le port de destination.
Farmguardian #
Les fermes L4xNAT ne disposent pas de contrôles d'intégrité intégrés pour les serveurs backend, ce qui rend nécessaire la configuration de Farmguardian pour ce service virtuel.
Vous pouvez attribuer à ce service les contrôles de santé avancés par défaut ou personnalisés à partir de n'importe quel contrôle FarmGuardian existant.
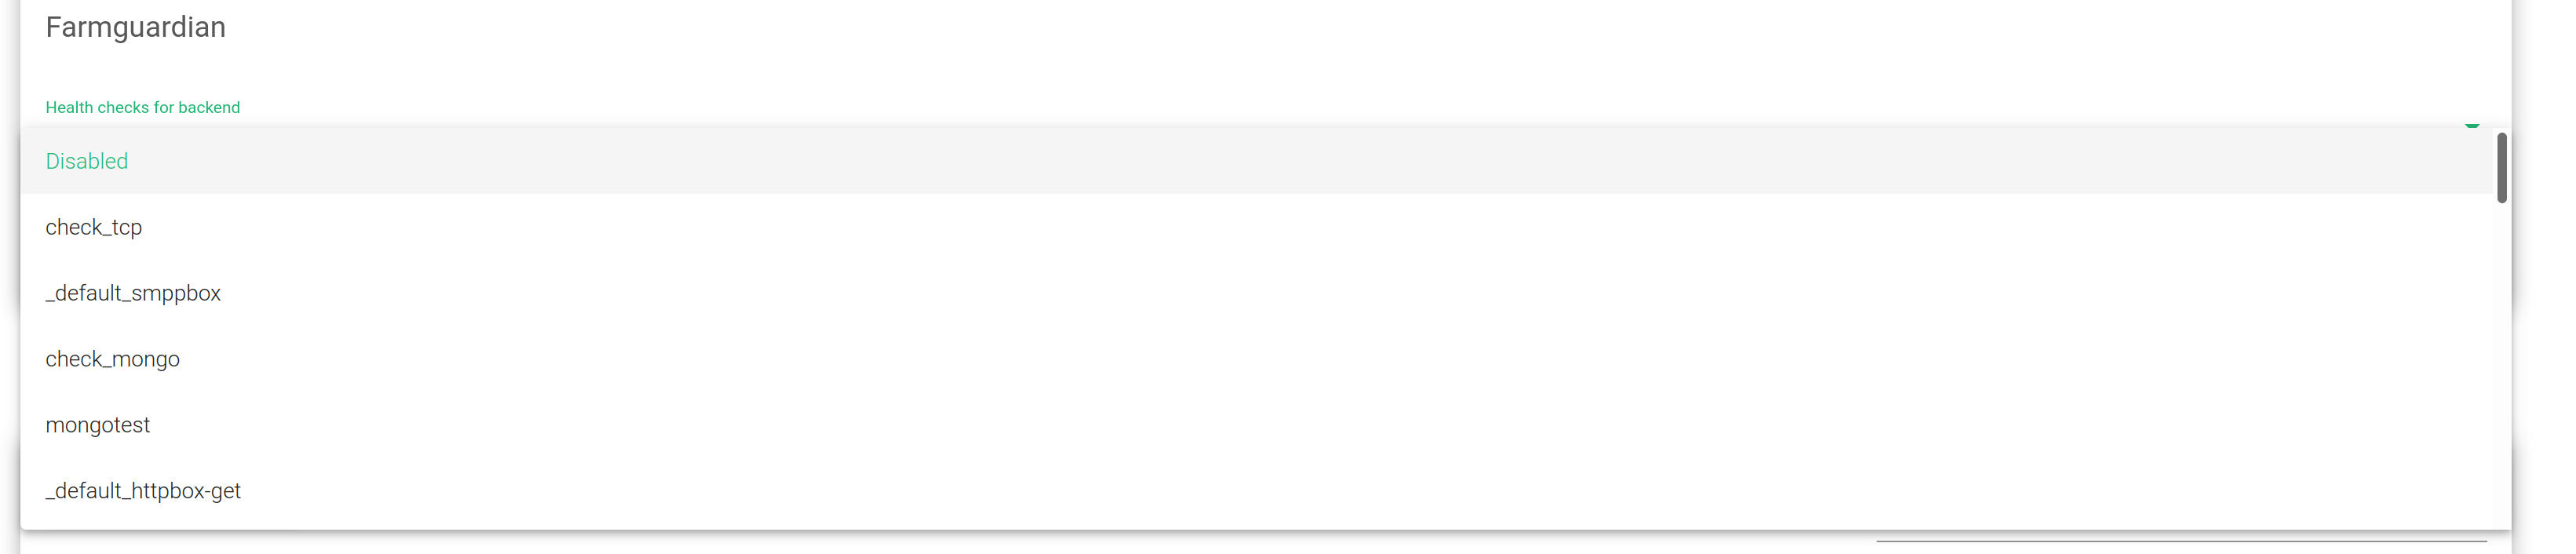
Pour plus d'informations sur Farmguardian, rendez-vous dans la section Surveillance >> Farmguardian.
Notez qu'après avoir sélectionné FarmGuardian , il sera automatiquement appliqué à la ferme.
Backends #
Dans cette section, vous pourrez modifier les configurations des backends ou en ajouter de nouveaux à une ferme donnée.
Créer un backend . Ce bouton affichera le formulaire « Ajouter un backend » lorsque vous cliquerez dessus. Les options de configuration permettent d'ajouter un nouveau backend à une ferme existante.

- Alias. Ce champ affiche la liste déroulante avec tous les alias d’arrière-plan disponibles.
- IP. L'adresse IP de la couche réseau à utiliser lors du transfert du trafic vers le backend.
- Port. Port à utiliser lors du transfert du trafic vers le backend.
- Priorité. La valeur de priorité pour le serveur réel actuel. Les valeurs inférieures ont une priorité plus élevée. La valeur de priorité de service par défaut est 1. Lorsqu'un backend échoue, la priorité de service est augmentée de 1. Lorsque le backend est à nouveau opérationnel, la valeur de priorité de service est diminuée de 1. Les backends actifs contiennent des valeurs de priorité inférieures ou égales à la priorité aux services.
- Max. Conns. Le nombre de connexions qui seront autorisées à se connecter au backend. Si la limite est atteinte, les nouvelles connexions seront rejetées.
- Poids. Pondération du backend pour l'équilibrage du trafic lorsque l'algorithme de pondération est défini. Ce poids détermine la préférence du backend par rapport aux autres backends. Ce champ autorise les valeurs entières supérieures ou égales à 1 (valeur la plus faible).
Actions groupées . À droite de AJOUTER UN BACKEND , vous verrez les actions suivantes qui peuvent être effectuées simultanément pour un ou plusieurs backends.

Action: Ce sont les actions de configuration des backends.
- Activer la maintenance. Cette action est disponible si le backend est opérationnel. Il met un vrai serveur backend en mode maintenance. Par conséquent, aucune nouvelle connexion ne sera redirigée vers celui-ci. Il existe deux méthodes pour activer le mode maintenance :
- Mode vidange. Conserve les connexions établies et la persistance si elle est activée, mais n'accepte pas de nouvelles connexions.
- Mode de coupe. Supprime directement toutes les connexions actives contre le backend, fermant ainsi toute connexion entre le backend et les clients
- Modifier. Ouvre le formulaire d'édition, identique au formulaire d'ajout, pour modifier toute valeur principale.
- Désactiver la maintenance. Cette action n'est disponible que si le backend est en mode maintenance. Cela permettra de rediriger les nouvelles connexions vers le serveur principal.
- Supprimer . Supprimez le serveur principal du service virtuel. Si le backend a un alias, l'alias ne sera pas supprimé.
Serveurs d'arrière-plan . Ce tableau présente tous les serveurs d'arrière-plan déjà configurés sur la ferme.

- Alias. Un alias de backend si un alias a été précédemment défini pour le backend.
- IP. L'adresse IP du backend où les connexions seront transférées.
- Port. Le port vers lequel les connexions seront redirigées au niveau du backend. Si un vide espace ou astérisque'*' est défini, les connexions seront redirigées vers le même port que celui reçu.
- Priorité. La valeur de priorité pour le serveur principal. La valeur acceptée est un entier supérieur ou égal à 1. Une valeur inférieure indique une priorité plus élevée au serveur réel actuel. Par défaut, une valeur de priorité de 1 sera définie.
- Poids. La valeur de pondération pour le serveur réel actuel. Une valeur plus élevée indique plus de connexions livrées au backend actuel. Par défaut, une valeur de poids de 1 sera définie.
- Max. Conns. Cette valeur sera le nombre maximum de flux ou de connexions établies vers un certain backend. Si la limite de clients connectés à un backend donné est atteinte, le backend n'acceptera plus de trafic. Le client se reconnectera à un autre backend approprié. La valeur par défaut est 0, ce qui signifie illimité.
Règles IPDS pour les batteries L4xNAT #
Cette section vous permet d'activer les règles IPDS. La liste présente différents types de protection et une case à cocher pour les activer. Pour plus d'informations, veuillez consulter la documentation spécifique aux règles IPDS : Règles de listes noires , Règles DoS , Règles RBL ou Règles WAF.
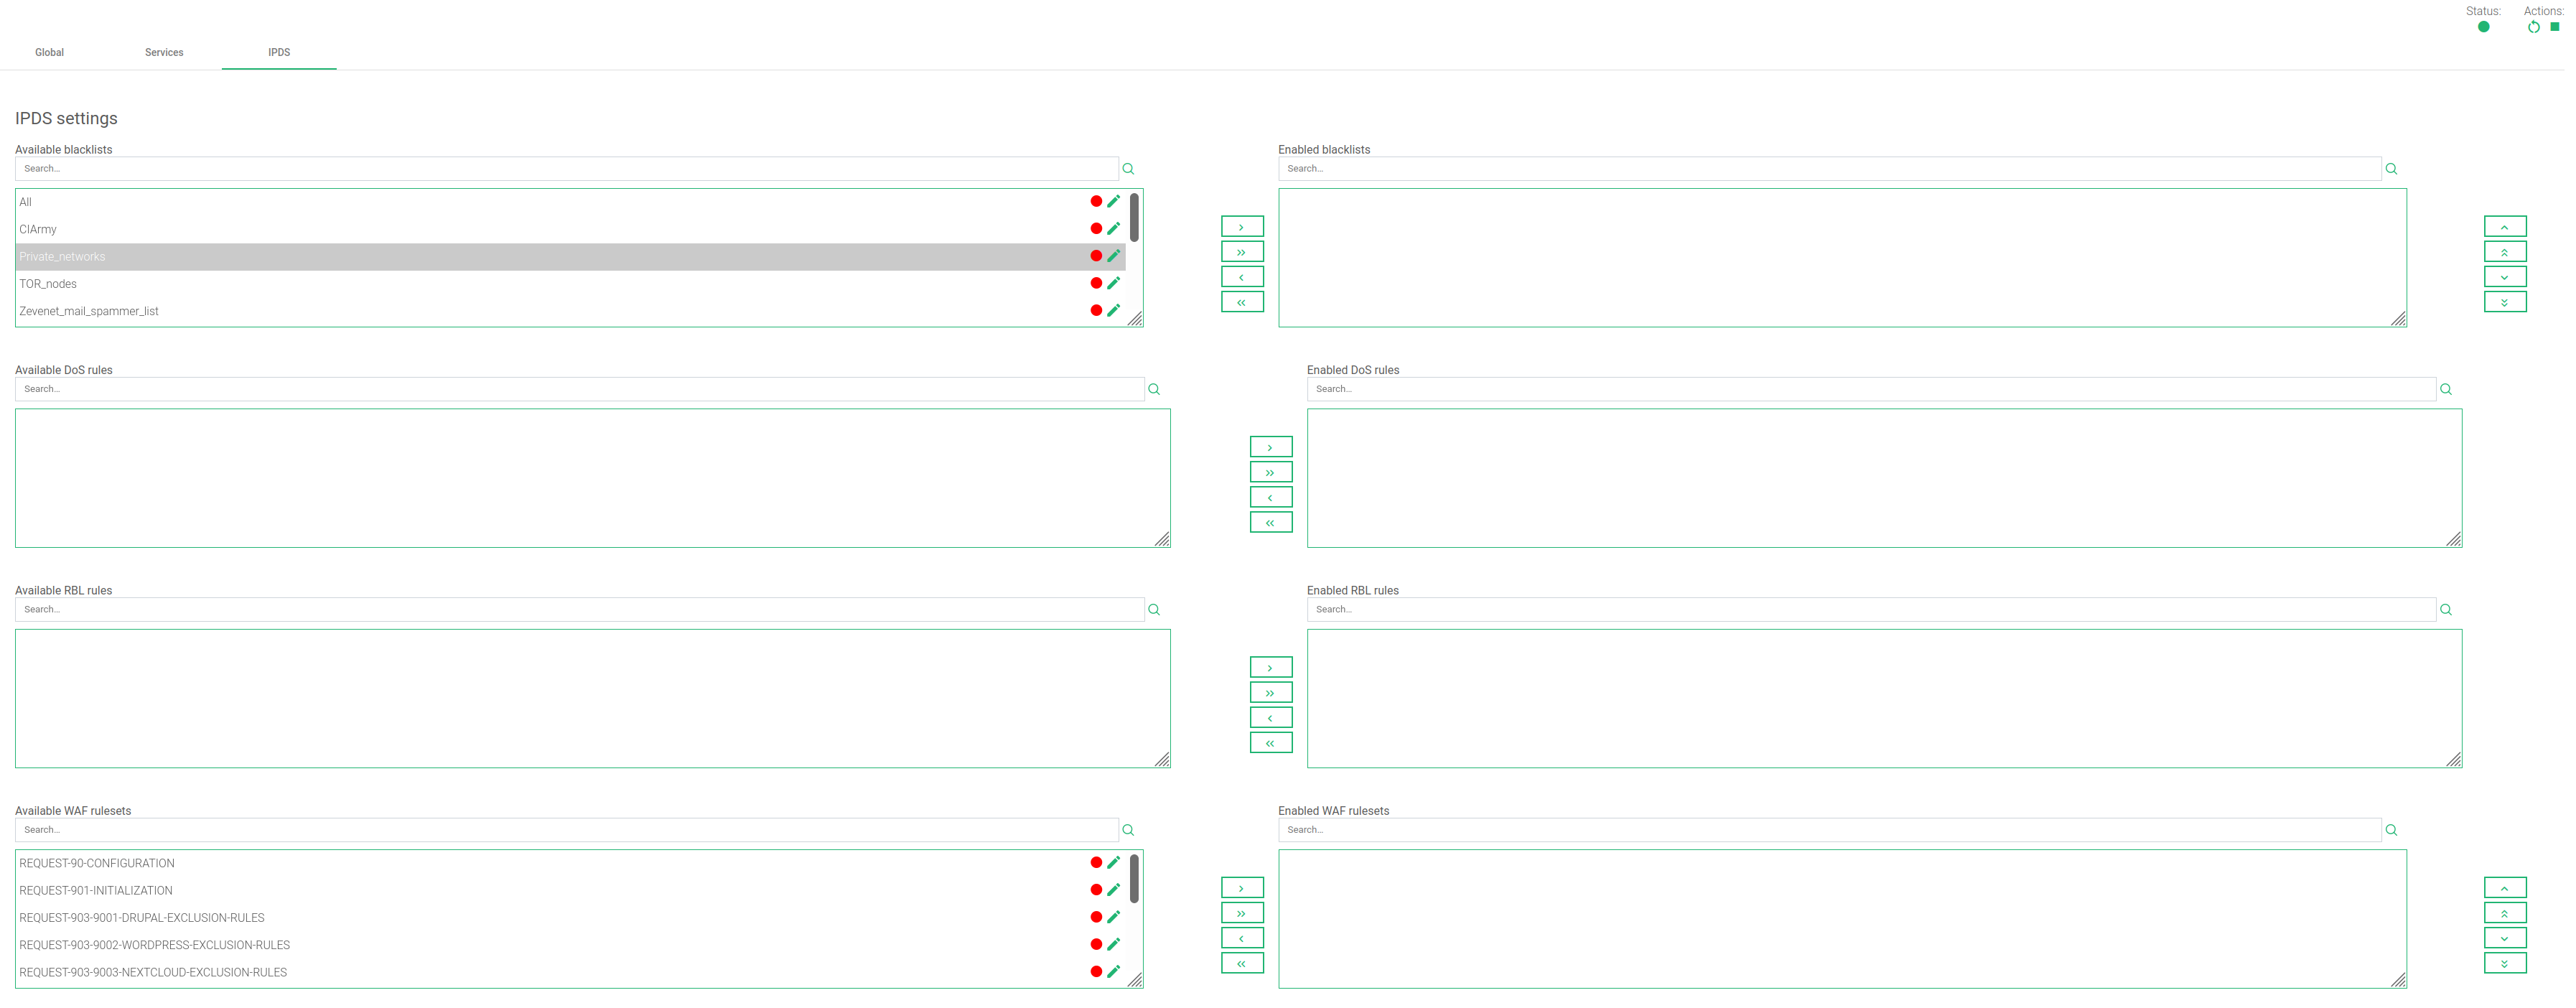
Pour chacun des quatre types de règles IPDS (liste noire, DoS, WAF et RBL), deux tableaux sont disponibles : « Disponibles » et « Activées ». Une icône de chaîne est également présente. Le tableau « Disponibles » indique que toutes les règles disponibles sont du même type et peuvent être appliquées à une ferme donnée. Le tableau « Activées » affiche les règles appliquées à la ferme sélectionnée qui sont du même type. Un symbole d'état est également présent pour chaque règle : rouge pour l'arrêt et vert pour l'exécution.
Chaque règle est accessible en cliquant sur l'icône de modification, ce qui vous permet de modifier ses paramètres ou même de l'activer/la désactiver. Il n'est pas possible de créer une nouvelle règle dans cette vue de la batterie de serveurs. Pour ce faire, rendez-vous dans la section IPDS.
Ajoutez une règle en cliquant sur la règle souhaitée, puis en cliquant sur la flèche simple droite. Ou, vous pouvez en sélectionner plusieurs en appuyant simultanément sur la touche Maj et en sélectionnant les règles que vous souhaitez ajouter. Vous cliquerez ensuite sur la flèche simple droite. Vous pouvez également ajouter toutes les listes noires disponibles en cliquant sur la double flèche droite.
Pour supprimer une ou plusieurs règles, sélectionnez-les et cliquez sur la flèche gauche ou cliquez sur la double flèche pour toutes les supprimer.


